永豐銀行419戶遭盜轉4千萬元 授權機制成調查重點
✨ AI 重點整理
- 永豐銀行發生客戶存款集體遭盜轉事件,419名存戶共損失約4千萬元。
- 受害存戶均為原戶籍在雲林縣的男子,但實際情況仍待調查。
- 資安業者指出,金融業防護通常較嚴謹,誰授權轉出及誰操作資金是事件關鍵。
- 若交易並未經過OTP授權,理論上不應從帳戶轉出資金,因此OTP機制是否失效值得關注。
- 銀行內部人員最清楚實際操作情況,調查重點包括交易授權、程式執行及流程異常。
- 資安業者表示,不排除永豐銀行事件與駭客攻擊有關。
- 近兩年有多家金融機構遭駭客攻擊,凸顯多重授權與異常交易監控的重要性。
- 今年9月至10月,南韓16家金融機構遭AI網路攻擊,约10萬筆客戶個資外洩。
- 加密貨幣平台幣安上月遭攻擊,涉及約63億美元資產。
- 事件顯示銀行除網銀程式異常外,也須檢視整體交易授權、系統變更管理及內部風險。
民進黨批蔣萬安昔反前瞻如今宣傳輝達政績
輝達在台研發布局獲前瞻基礎建設補助67億元,民進黨發言人林楚茵批評台北市長蔣萬安擔任立委時曾反對前瞻,如今卻頻頻宣傳輝達落腳北士科。她認為相關成果是中央與地方長期投入的結果,並要求蔣萬安說明前瞻對台北的實質貢獻。
iPhone Duo螢幕過大 黃牛囤貨難賣
iPhone Duo因螢幕尺寸較大,部分消費者接受度不高,市場需求不如預期。黃牛先前大量囤貨,如今轉售不易,最高可能虧損近百萬元。
蔣萬安、柯志恩寧夏夜市掃街人氣落差
蔣萬安與柯志恩前往寧夏夜市掃街,活動吸引不同人氣關注。兩人同場造勢的市場反應呈現明顯差異,成為地方與政治話題。
透過自我提醒逐步減少短劇使用
作者分享自己曾利用空閒時間在 YouTube 或 Facebook 觀看 AI 短劇,並因連續劇情而難以停下。為避免生活被手機占據,他改以運動、閱讀及減少睡前使用手機等方式,重新掌握時間安排。
Toyz假釋後遭強制遣返香港
香港籍網紅Toyz劉偉健因販賣大麻菸彈判刑4年2個月,服刑逾半獲假釋後,由移民署戒護送機並於3日返回香港。移民署表示,他在管制期間不得再進入台灣,未來即使申請結婚依親,仍須依相關規定審查。
聯合報社論:期中選舉應回歸政策制衡
聯合報社論指出,地方選舉具有反映民意的「類期中選舉」功能,結果可能影響中央執政調整與未來總統大選。近期北高選舉辯論讓國民黨士氣回升,但能否將選戰拉回制衡主軸,仍是朝野競爭關鍵。
第二批3架F-16CBlock70最快今日飛往夏威夷
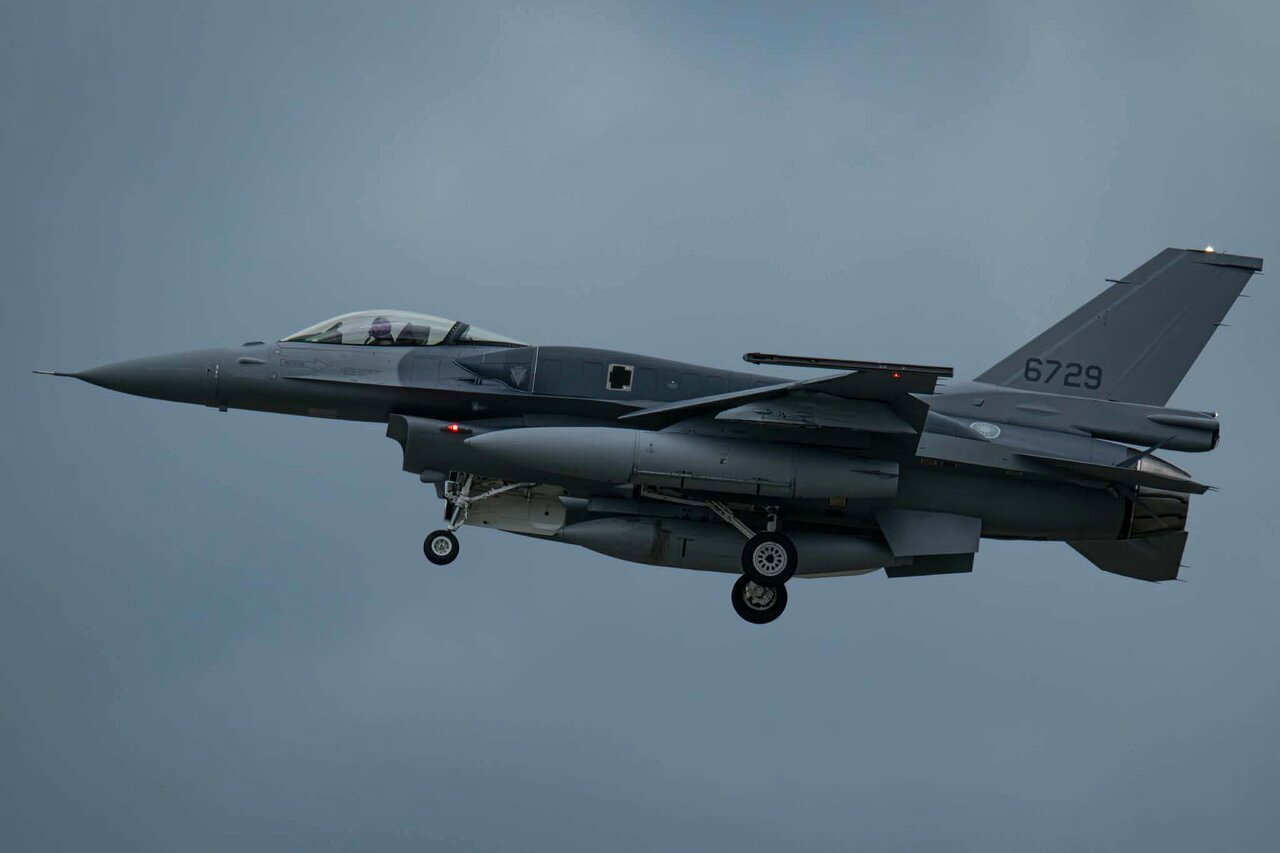
台灣向美國採購的第二批3架F-16C Block70單座戰機已抵達德州沃斯堡,最快今日啟程前往夏威夷,近期可望循首批航線經關島返抵台東志航基地。國防部長顧立雄表示,確切飛返時間仍待確認後公布,後續交機期程也將與美方協調。
國防部追加559億採購三型無人載具
立法院審議中央政府總預算追加預算案,國防部編列559億元採購三型無人載具,預計今、明年執行。國民黨立委質疑程序與時程,國防部則表示相關經費因無法循特別預算支應,才改以追加預算處理。
卓揆:爭取平等尊嚴出席APEC峰會
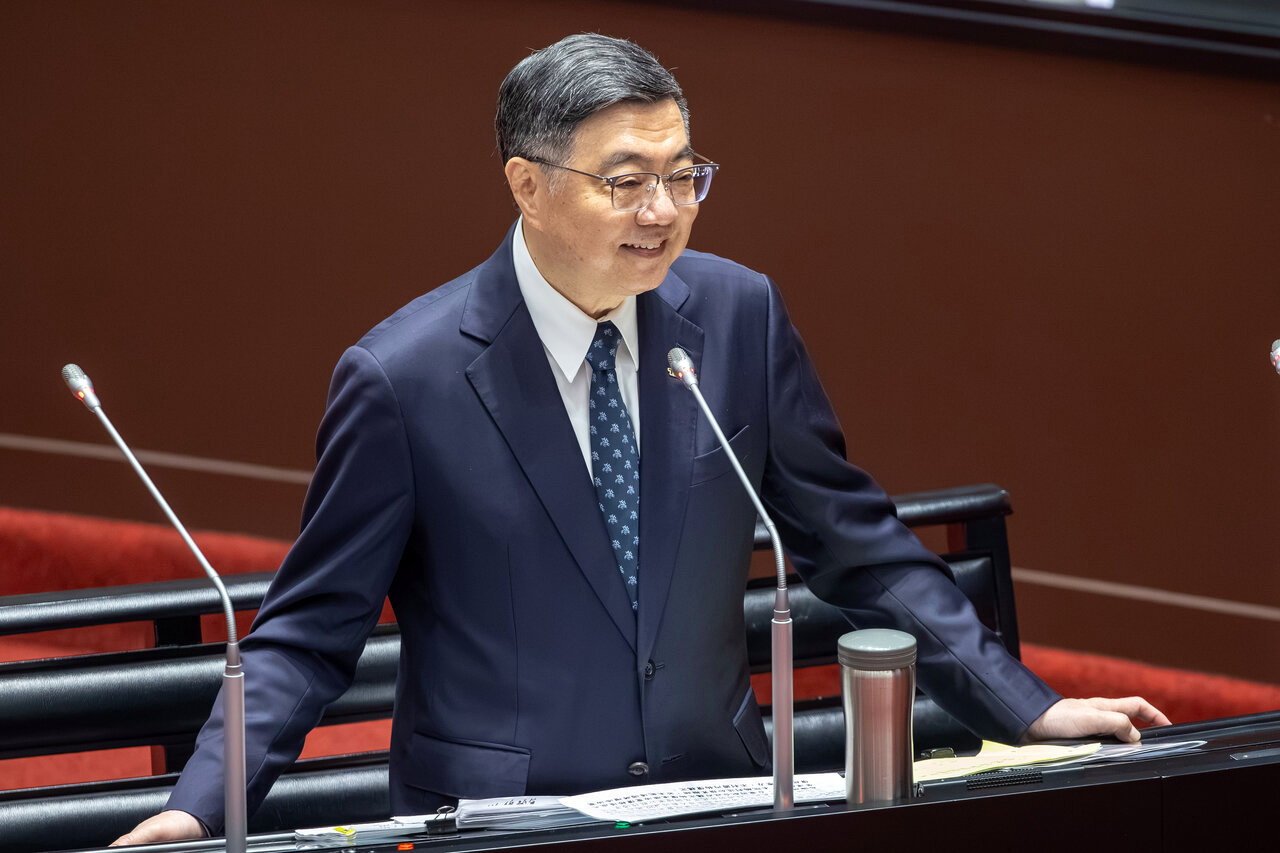
APEC峰會18日將於中國大陸舉行,主辦方以電子郵件寄送邀請函,未依往例親自遞交。行政院長卓榮泰表示,台灣將持續交涉,爭取以平等且具尊嚴的方式出席會議,不會輕言放棄。
高雄內門共餐18人不適就醫 送驗食材釐清原因
高雄市內門區金竹里社區發展協會共餐後,多名長者出現噁心、嘔吐等症狀,截至下午5時共18人就醫。市府衛生局初步將咖哩飯疑似添加的「大苦薯」列為可疑食材,已採檢體送驗,相關原因仍待調查確認。
梶浦由記攜五位歌姬台北演出
日本作曲家梶浦由記睽違3年重返台北,率5位美聲歌姬舉辦《Yuki Kajiura LIVE vol.#22》演出。她以鋼琴與和聲帶來多部動畫名作,並預告2027年將推出更多FictionJunction新歌。
駭客入侵歐洲超市冷藏系統 食品遭迫下架
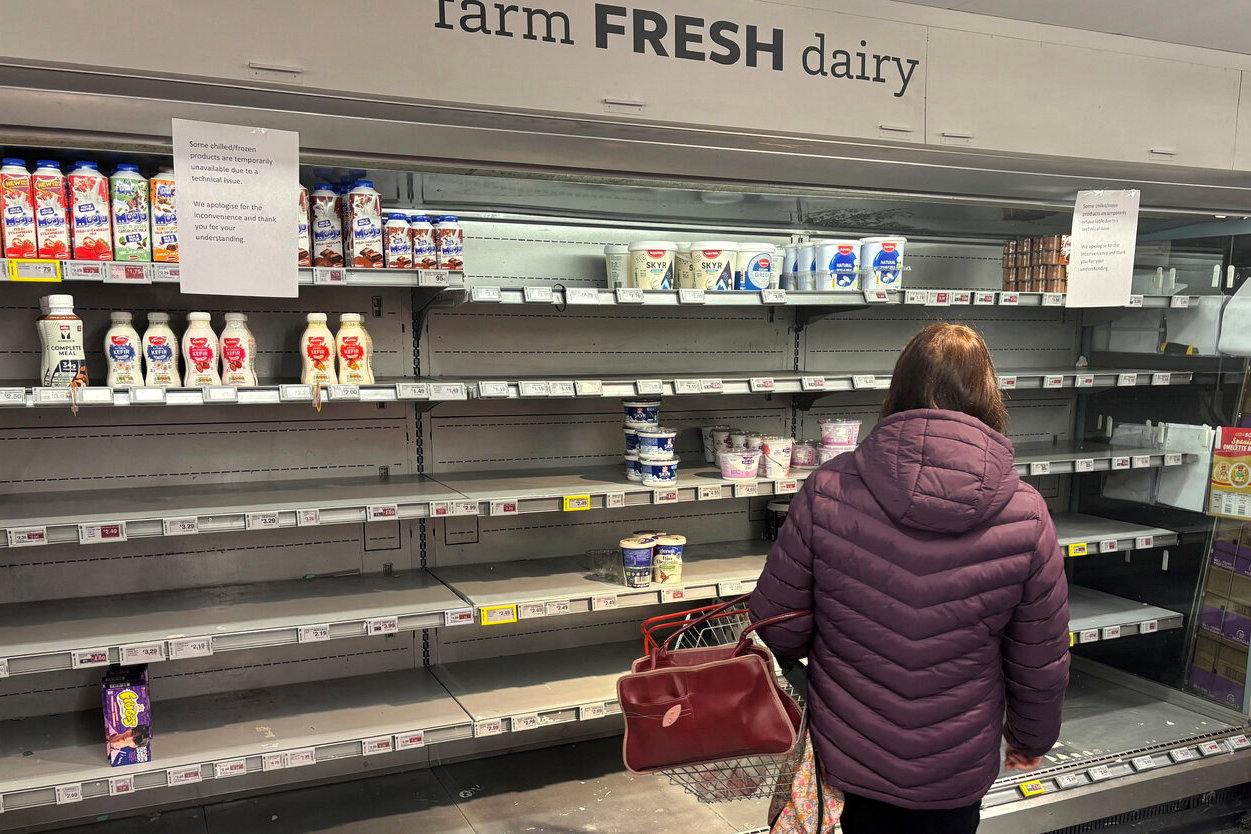
歐洲多國超市近期遭駭客入侵冷藏及冷凍設備,遠端調高溫度,造成生鮮食品腐壞並被迫下架。瑞典、愛爾蘭及比利時等國受影響,歐盟擔心食品供應鏈與消費信心遭到破壞。
勞部明年推育兒減工時補貼
勞動部規劃自明年1月起推動育兒友善職場獎勵,企業讓育有12歲以下子女的員工每日減工時1小時、彈性工時或遠距辦公,可獲工資補貼。200人以下企業若建立職務代理制度或聘用替代人力,也將獲得相關補助,盼降低員工工時並分擔育兒壓力。
北捷與日本京急電鐵簽友好協定深化觀光交流
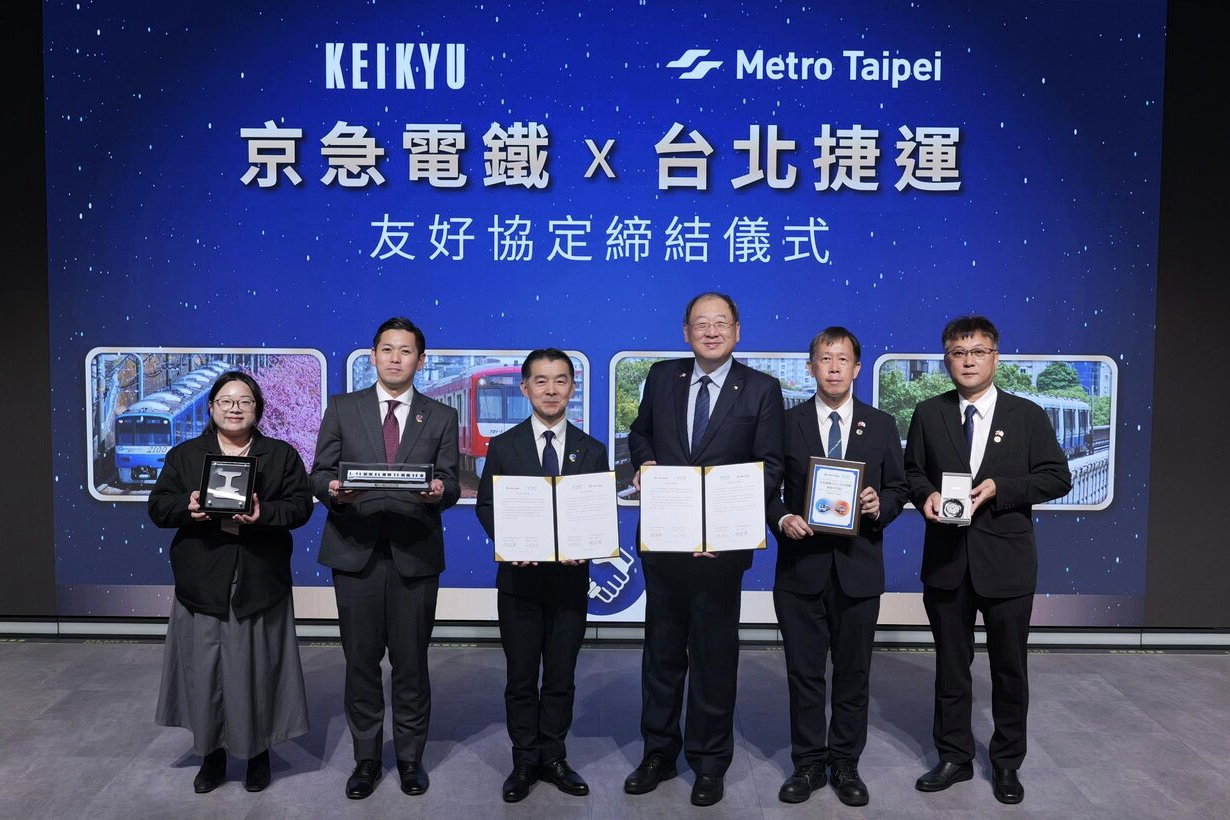
台北捷運公司與日本京濱急行電鐵簽署友好協定,雙方將以軌道運輸為基礎,推動觀光推廣、旅客交流及行銷合作。協議也涵蓋旅客服務、車站經營與經驗分享,盼串聯台日城市旅遊資源並帶動沿線發展。